



Frente
Arquitetura
Well-Architected, VPC, CloudFront, multi-conta, infraestrutura como código e observabilidade: o desenho e a operação.
Categorias: Arquitetura & Migração · Redes & Entrega de Conteúdo · DevOps & Infraestrutura como Código
44 publicações · atualizado há 3 h
 AWS separa o Well-Architected Framework em Cloud Foundations e Cloud WorkloadsO Framework que orienta decisões de arquitetura na AWS ganhou uma reestruturação: práticas de conta e organização saem dos pilares técnicos e viram um bloco à parte, pensado para revisões mais rápidas e para serem checadas por agentes de IA.
- Amazon VPC, Transit Gateway e Cloud WAN ganham SLA de 99,999% para tráfego entre regiõesA AWS lançou o Multipath Resilience, capacidade que duplica pacotes em caminhos físicos distintos para sustentar um SLA de 99,999% no tráfego entre regiões via VPC peering, Transit Gateway e Cloud WAN. O recurso, GA desde 17 de novembro de 2026, ainda não está disponível em São Paulo.
- AWS Control Tower detecta drift em baselines e Billing ganha APIs de split e transferência de créditoO SDK for JavaScript v3.1171.0 traz detecção de drift em baselines do AWS Control Tower e novas APIs para dividir e transferir créditos no AWS Billing, facilitando a gestão de ambientes com várias contas.
Tudo de Arquitetura
Comunidade & EventosTerraform
AWS Emulator passa em 66 de 72 testes práticos, mas esbarra no Terraform
Lançado em 11 de novembro de 2026, o AWS Emulator roda local, sem conta na AWS, e chegou a 69,4% de fidelidade em cinco dias. Um teste prático com CLI e Terraform mostra onde ele já serve para CI e onde ainda trava.
Comunidade & EventosTerraform
Pipeline ECS Fargate com Terraform e OIDC elimina credenciais da AWS do repositório
Um case study de projeto fechado em cinco dias mostra como Terraform, GitHub Actions e OIDC publicam uma API em contêiner no ECS Fargate sem armazenar nenhuma chave da AWS, economizando NAT Gateway e automatizando o rollback.
Comunidade & EventosWell-Architected
Terragrunt stacks reduzem provisionamento de ambiente AWS de dias para 30 minutos
Um engenheiro de plataforma documentou como contratos entre camadas de Terragrunt, versionamento semver e papéis OIDC eliminaram a cópia de pastas entre times e transformaram a criação de ambientes AWS em self-service.
Arquitetura & Migração
Guia de sábado: os defaults que a AWS não explica
Uma manhã para entender o que o comportamento padrão da AWS esconde, do import do DynamoDB às chaves que vazam sem crise real.
Comunidade & EventosVPC
Como hospedar um site estático na AWS sem deixar o bucket S3 aberto ao público
Um projeto hands-on publicado no AWS Builder Center mostra como servir um site estático a partir de um bucket S3 totalmente privado, usando Origin Access Control do CloudFront, WAF e HTTPS obrigatório.
Pod Security StandardsWell-Architected
AWS Batch no EKS passa a suportar capabilities Linux, seccomp e configurações de pod por job
A AWS Batch on Amazon EKS ganhou suporte a capabilities Linux, seccompProfile e configurações de pod no nível de securityContext, permitindo rodar jobs sob o perfil restricted do Kubernetes Pod Security Standards.
Lições de resiliênciaWell-Architected
Falha reportada na AWS em junho expõe risco de depender de uma única região
Reclamações no Downdetector sobre EC2, S3, Lambda, RDS e CloudFront levaram a AWS a negar instabilidade no Brasil e a apontar problema só no Oriente Médio. O episódio de junho serve de lembrete sobre desenhar para resistir à perda de uma região inteira.
Custo de retenção em DRWell-Architected
AWS Backup leva vaults logicamente isolados ao Amazon EBS Snapshots Archive
O AWS Backup passou a permitir arquivar snapshots de volumes EBS guardados em vaults logicamente isolados no tier de baixo custo Amazon EBS Snapshots Archive, sem perder a imutabilidade do backup.
Arquitetura & MigraçãoWell-Architected
Framework de regressão da AWS replica tráfego real antes do deploy
Um engenheiro da AWS descreveu, no AWS Architecture Blog, um framework modular que captura tráfego de produção e o replaya contra o código novo para travar deploys arriscados antes de chegarem ao cliente.
Recuperação de desastreWell-Architected
AWS Backup ganha resource modifiers para restaurar Amazon EKS entre contas e regiões
A AWS Backup passou a aplicar regras de transformação automáticas em restores de Amazon EKS, trocando IAM roles, endpoints de banco e URIs do ECR sem edição manual pós-restore.
Mapa de regiões na América LatinaMigração
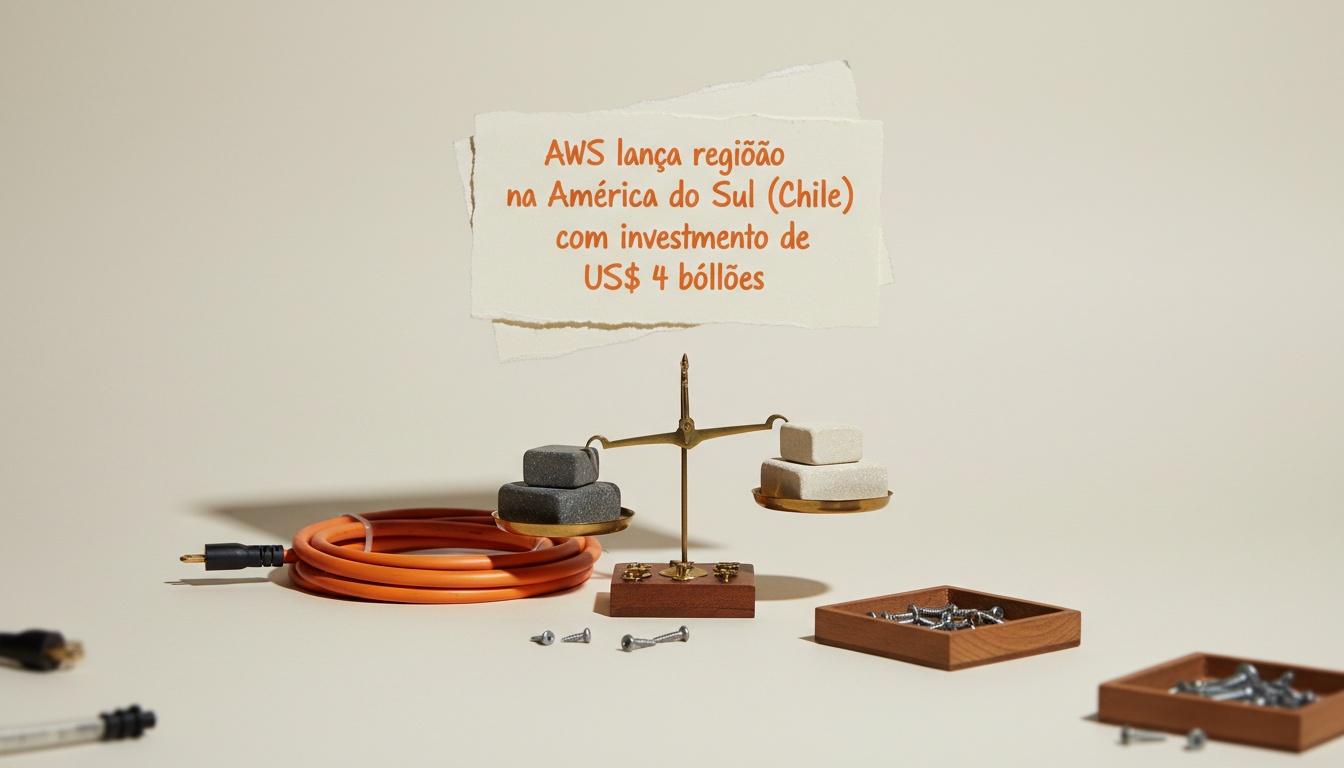
AWS lança região na América do Sul (Chile) com investimento de US$ 4 bilhões
Nova Região AWS América do Sul (Chile) soma três zonas de disponibilidade e chega às próximas semanas para clientes de todo o mundo, com BancoEstado, Itaú e BTG Pactual entre os primeiros usuários.
Comunidade & EventosWell-Architected
Por que um apagão de 14 horas na us-east-1 ensina arquitetos AWS a desenhar disponibilidade
Em outubro de 2025, uma corrida de DNS no DynamoDB da us-east-1 derrubou o EC2 em cascata por mais de 14 horas. O caso mostra por que arquitetos de solução precisam desenhar disponibilidade com SLO, estabilidade estática e failover no plano de dados, não só multiplicar regiões.
Comunidade & EventosTerraform
EKS 1.31 perde suporte estendido em 26 de novembro e upgrade forçado para 1.32 muda posse de arquivos em volumes
Quem ainda roda EKS 1.31 vai para a 1.32 sem pedir: a partir de 26 de novembro de 2026 a AWS atualiza o control plane sozinha, e a nova versão muda a posse de arquivos em volumes ReadWriteOncePod.
Isolamento multi-tenantWell-Architected
AWS Nitro Sandboxes isola cada pod do EKS e task do ECS com fronteira de hardware
O recurso Nitro Sandboxes dá a cada pod do EKS, task do ECS ou workload do EC2 a fronteira de uma VM isolada por hardware, com atestação e zero acesso do operador, sem trocar o modelo de rede ou pagar a mais por isso.
Fim das métricas duplicadasCloudWatch
CloudWatch PromQL agora aciona Auto Scaling de EC2 e Application Auto Scaling
Target tracking ainda fica de fora.
ComputaçãoVPC
AWS Nitro Sandboxes isola cada pod do EKS numa VM dedicada por hardware
A AWS lançou o Nitro Sandboxes para o EKS: cada pod ganha uma VM com fronteira de hardware feita pelo Nitro System, sem perder a simplicidade de um pod comum. O recurso mira agentes de IA, SaaS multi-tenant e cargas reguladas em clusters compartilhados.
Segurança para multi-tenantWell-Architected
AWS Nitro Sandboxes isola pods, tasks e VMs em hardware no EKS, ECS e EC2
O Nitro Hypervisor passa a colocar cada pod do EKS, task do ECS ou VM do EC2 dentro do próprio isolamento de hardware da AWS, liberado hoje em todas as regiões comerciais, sem custo adicional.
Comunidade & EventosTerraform
Equipe reestrutura Terraform em 24 estados depois de um destroy acidental apagar o staging inteiro
Um relato publicado na DEV Community mostra como uma equipe saiu de um estado monolítico de 50MB, com 500+ recursos em 8 contas AWS, para 24 estados isolados por domínio e ambiente, depois que um terraform destroy no workspace errado derrubou o staging inteiro.
Comunidade & EventosVPC
Como desenhar uma VPC com subnets públicas e privadas em duas zonas de disponibilidade
Um passo a passo de VPC com quatro subnets em duas AZs, NAT Gateway e Internet Gateway, mais o checklist para quando a instância aparece como Running e ninguém consegue acessar.
Comunidade & EventosWell-Architected
Apagão da AWS us-east-1: o que separou quem ficou no ar de quem caiu
Em outubro de 2025, uma falha na us-east-1 derrubou quem dependia só de Multi-AZ. Veja a arquitetura multi-região que manteve FireHydrant, LoginRadius, Block e Ably no ar.
Comunidade & EventosWell-Architected
Monte um mapa de responsabilidade de segurança para cada serviço AWS que você opera
Um exercício publicado na comunidade DEV vira um tutorial para arquitetos e times de DevOps documentarem, serviço por serviço, quem corrige o sistema operacional, quem controla a rede e quem lidera o incidente quando algo vaza.
Comunidade & EventosVPC
PrivateLink, peering e Transit Gateway: o mapa de conectividade avançada na AWS
Depois que a VPC básica funciona, chega a hora de conectar serviços gerenciados, outras contas e o data center sem expor nada à internet pública. Este guia mostra quando usar PrivateLink, peering, Transit Gateway, VPN ou Direct Connect, e por que o DNS é quem decide se tudo isso funciona de verdade.
Observabilidade híbridaCloudWatch
CloudWatch passa a aceitar API keys para autenticar traces OpenTelemetry
A AWS liberou autenticação por bearer token para o endpoint OTLP de traces do X-Ray, alternativa ao SigV4 pensada para cargas que rodam fora da nuvem da AWS.
Comunidade & EventosCloudWatch
Arquitetura orientada a eventos: o blueprint da AWS para sistemas resilientes e prontos para IA
Um blueprint publicado no AWS Builder Center propõe trocar o scaling monolítico por filas, idempotência e observabilidade de ponta a ponta. O ganho prático para quem opera em produção é menos conexão de banco estourada e menos conta de IA fora de controle.
Governança de tagsCloudWatch
AWS integra Tag Editor ao Resource Explorer e permite marcar tags em massa entre regiões
O Tag Editor deixa de existir como console próprio: busca e marcação em massa de tags agora rodam dentro do AWS Resource Explorer, com query mais flexível e seleção de até 400 recursos por vez.
Comunidade & EventosWell-ArchitectedMão na massa
AWS aposenta sete serviços entre 2026 e 2027: prazos e como migrar sem parar produção
Mechanical Turk, DevOps Guru, Managed Blockchain e mais quatro serviços entram em fim de vida entre setembro de 2026 e setembro de 2027. Veja os prazos, o plano de saída do DevOps Guru e o que isso revela sobre a direção da AWS.
Quotas sem fila de suporteCloudFront
CloudFront integra AWS Service Quotas e libera aumento de limite sem chamado de suporte
Desde 2 de novembro, 28 quotas do CloudFront podem ser vistas, monitoradas e aumentadas direto no console de Service Quotas ou via API, com aprovação automática para quem tem suporte Business ou superior.
Comunidade & EventosTerraform
State do Terraform é o banco de dados de produção que poucas equipes tratam como tal
Um post recente na DEV Community reacende um ponto que arquitetos AWS conhecem bem: o state do Terraform guarda o mapa exato da infraestrutura e, sem remote backend, lock e verificação de drift, vira o ponto cego que detona o próximo incidente.
Comunidade & EventosMigraçãoMão na massa
Strangler Fig Pattern: como migrar um sistema legado para o Lambda sem downtime
Uma série no DEV Community mostra como colocar uma fachada em API Gateway na frente de um monólito legado e mover uma rota por vez para o Lambda, com comparação em paralelo antes de qualquer corte definitivo.
Segurança na bordaCloudFront
CloudFront passa a expor ISP do visitante e detalhes de TLS pós-quântico da conexão
Dois headers opcionais, anunciados em 30 de outubro, deixam a CDN encaminhar à origem o provedor de internet do cliente e os detalhes da criptografia usada na conexão TLS, incluindo se ela é pós-quântica.
Monitoramento sem agenteCloudWatch
Amazon MSK: lag de consumer group agora chega ao CloudWatch sem exporter próprio
Managed Prometheus collectors passam a coletar métricas de lag e de consumer group direto dos clusters MSK, dispensando o exporter que times de SRE mantinham à parte para enxergar atraso de processamento no Kafka.
Comunidade & EventosWell-Architected
Segurança e confiabilidade são pré-requisito de arquitetura AWS, não extra pós-deploy
Um texto da comunidade no AWS Builder Center lista cinco pilares de infraestrutura pronta para produção: fundação segura, alta disponibilidade, automação, observabilidade e custo. Para quem arquiteta em São Paulo, cada pilar vira decisão concreta de VPC, IAM, Multi-AZ e, no fim, LGPD.
Arquitetura & MigraçãoMigração
AWS Application Migration Service virou AWS Transform MGN na documentação oficial, mas o motor de migração não mudou
A documentação da AWS já chama o antigo Application Migration Service de AWS Transform MGN. O motor de migração continua fazendo réplica contínua em nível de bloco, com cutover de minutos.
Arquitetura & MigraçãoWell-Architected
AWS organiza disaster recovery em quatro camadas: de backup e restore a multi-site ativo-ativo
O whitepaper Disaster Recovery of Workloads on AWS detalha backup e restore, pilot light, warm standby e multi-site ativo-ativo, com os serviços, o RTO/RPO e os trade-offs de cada abordagem.
Arquitetura & MigraçãoVPC
Como colocar um Application Load Balancer na frente das suas instâncias EC2
Um roteiro prático para criar um Application Load Balancer, apontar para instâncias EC2 em múltiplas zonas de disponibilidade e sair com o endereço funcionando, do jeito que você faria num projeto real.
Arquitetura & MigraçãoWell-Architected
AWS Well-Architected Agent entra em preview com revisão de arquitetura via IA
Serviço em preview público analisa a conta AWS, cruza métricas e topologia com os pilares do Well-Architected e entrega recomendações priorizadas, com Infrastructure as Code pronto para aplicar.
Arquitetura & MigraçãoCloudWatch
Nubank processa 1 trilhão de logs por dia com plataforma própria na AWS
O Nubank construiu a plataforma interna Alexandria para ingerir mais de 1 trilhão de linhas de log por dia na AWS, cortando pela metade o custo que tinha com um fornecedor terceirizado de observabilidade.
Pipelines de imagem mais rápidosEC2
EC2 Image Builder passa a reaproveitar instâncias de Auto Scaling Group para builds mais rápidos
Desde 19 de outubro, o EC2 Image Builder pode usar instâncias já em execução de um Auto Scaling Group para montar imagens, cortando o tempo gasto em provisionar e inicializar uma instância nova a cada build.
Adeus ao dilema IPv4CloudFront
CloudFront agora entrega IPv6 completo para origens dentro da VPC
Desde 15 de outubro de 2026, o CloudFront suporta dual-stack em VPC origins: dá para ter IPv6 de ponta a ponta sem tirar ALB, NLB ou EC2 da subnet privada.
Migração multicloud .NETMigração
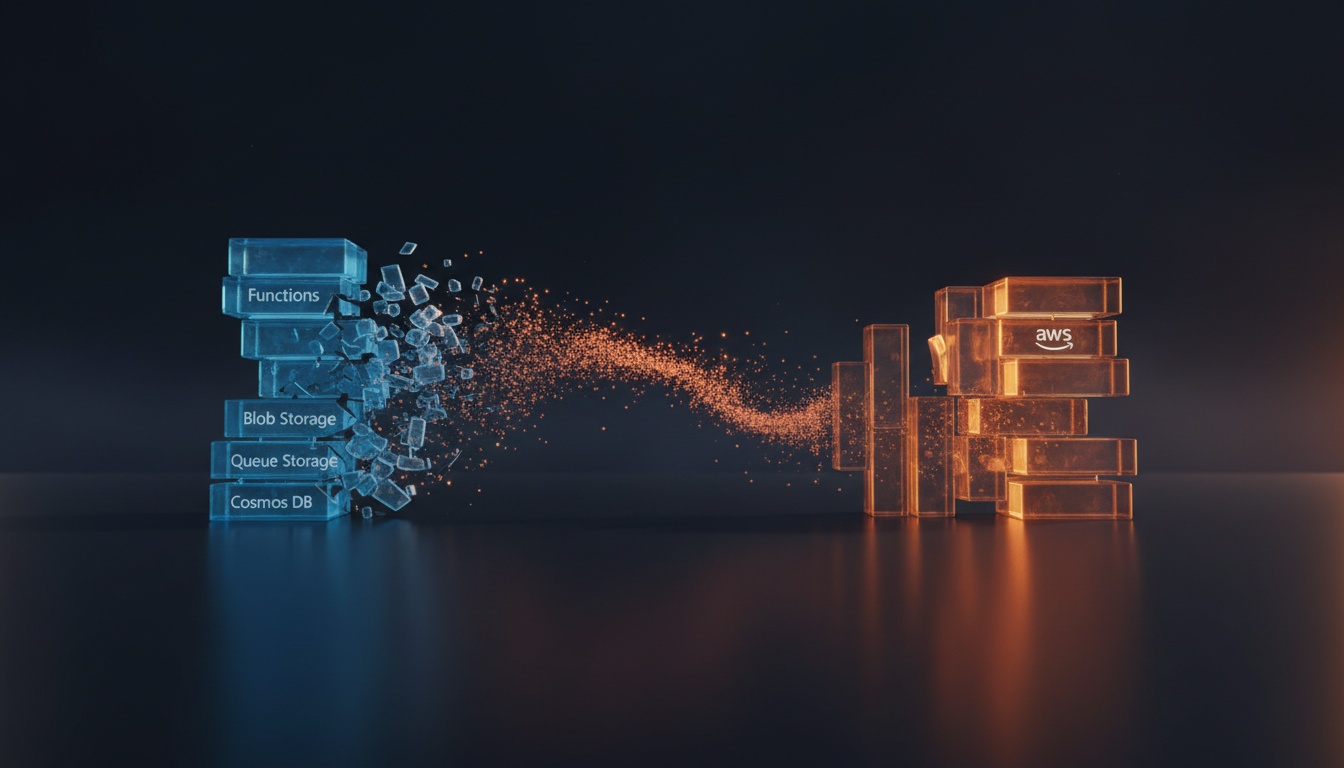
AWS Transform ganha conversão automática de código .NET do Azure para AWS
O agente de modernização .NET do AWS Transform agora identifica chamadas ao Azure SDK e as reescreve para o equivalente em AWS SDK, cobrindo Functions, Blob Storage, Queue Storage e, em preview, Cosmos DB.
Perguntas frequentes sobre Arquitetura
O que é o AWS Well-Architected Framework?
É o conjunto de boas práticas da AWS para desenhar e operar sistemas na nuvem, organizado em seis pilares: excelência operacional, segurança, confiabilidade, eficiência de desempenho, otimização de custos e sustentabilidade. A ideia é que negligenciar qualquer um deles torna mais difícil chegar a um sistema estável e eficiente.
Fonte: docs.aws.amazon.com
O que é uma VPC e ela é cobrada?
A VPC é a rede virtual isolada onde você coloca seus recursos, com sub-redes (cada uma numa zona de disponibilidade), tabelas de rota, internet gateway e endpoints privados para serviços da AWS. Toda conta já vem com uma VPC padrão em cada região. Criar a VPC não custa nada, mas alguns componentes são cobrados, como NAT gateway e endereços IPv4 públicos.
Fonte: docs.aws.amazon.com
O que é o CloudFront?
É a CDN da AWS: entrega conteúdo estático e dinâmico a partir de pontos de presença espalhados pelo mundo, roteando cada usuário para o de menor latência e buscando na origem (S3, load balancer, servidor HTTP) só o que não está em cache. A cobrança é por transferência de saída e por requisição, e a transferência da origem na AWS (como S3, ELB e API Gateway) para o CloudFront é gratuita.
Fonte: docs.aws.amazon.com
Qual a diferença entre CDK e CloudFormation?
O CloudFormation é o serviço que provisiona a infraestrutura a partir de templates em JSON ou YAML, com rollback em caso de erro. O CDK é um framework open source para descrever essa infraestrutura em linguagem de programação (TypeScript, JavaScript, Python, Java, C#/.NET ou Go) e que, no deploy, gera e aplica templates do CloudFormation. Ou seja, o CDK é uma camada por cima do CloudFormation, não um substituto.
Fonte: docs.aws.amazon.com
Para que serve o CloudWatch?
O CloudWatch é a observabilidade da AWS: recebe métricas de muitos serviços automaticamente, guarda e consulta logs, monta dashboards e dispara alarmes quando um limite é ultrapassado, inclusive com ação automática. Ele também aceita telemetria no padrão OpenTelemetry e tem monitoramento de aplicação (Application Signals) e testes sintéticos.
Fonte: docs.aws.amazon.com
Por que usar várias contas com o AWS Organizations?
Conta na AWS é uma fronteira natural de permissão, segurança e custo, e a própria AWS recomenda ambiente multi-conta para escalar (por exemplo, separar produção de desenvolvimento). O Organizations agrupa as contas em unidades organizacionais (OUs), aplica políticas como SCPs para limitar serviços e regiões, centraliza segurança e auditoria e consolida tudo numa fatura só.
Fonte: docs.aws.amazon.com
Revisado em 21/out/2026 contra a documentação oficial da AWS.