



Frente
Segurança
IAM, KMS, GuardDuty, Security Hub e WAF: proteger conta, dado e aplicação, com compliance e LGPD no mesmo texto.
41 publicações · atualizado há 3 h
 AWS Security Hub passa a inferir criticidade de recursos pelo software instalado e pelo usoSem precisar de tags, o serviço passa a olhar o software rodando e o tráfego do recurso para decidir o que proteger primeiro.
- Amazon Linux 2023 corrige CVE-2026-98432 só no kernel6.12, deixa o 6.1 padrão pendenteUma vulnerabilidade de kernel TCP com CVSS 9.8 ganhou correção no Amazon Linux 2023, mas só na série kernel6.12. Quem ficou no kernel padrão (6.1) continuou exposto mesmo rodando dnf update todo dia.
- CVE-2026-129266 permite leitura arbitrária de arquivo no Deep Java LibraryBoletim da AWS revela que o Deep Java Library, até a versão 0.38.0, deixa um model archive malicioso ler qualquer arquivo acessível ao processo. A correção está na 0.39.0.
Tudo de Segurança
Comunidade & EventosIAM
Por que a arquitetura é o verdadeiro perímetro de segurança na AWS
Um arquiteto de nuvem argumenta que rede e identidade, isoladas, não bastam: é o desenho completo do sistema que contém o estrago quando uma credencial vaza ou um agente de IA é enganado.
Comunidade & EventosCompliance e LGPD
Resposta a incidentes na AWS: a mesma API que contém o ataque pode apagar a evidência
Um artigo da comunidade AWS Community Builders detalha o ciclo completo de resposta a incidentes na AWS e expõe o ponto cego de quem só pensa em contenção: a mesma chamada de API que isola um atacante pode destruir o que seria prova em uma investigação ou em uma notificação à ANPD.
Comunidade & EventosCompliance e LGPD
Scanners de segurança não veem o risco que nasce da composição de configurações corretas
Um identity pool do Cognito, uma role do IAM e um bucket do S3 podem passar em todos os checks de segurança e, juntos, expor dados sensíveis a qualquer usuário anônimo da internet.
Governança multicontaCompliance e LGPD
Security Hub CSPM adota políticas declarativas do AWS Organizations
O recurso elimina a configuração conta a conta do Security Hub CSPM e passa a aplicar um padrão único de segurança em toda a organização AWS, com proteção contra desvio de configuração.
Segurança multi-contaCompliance e LGPD
AWS Secrets Manager passa a replicar segredos entre contas AWS sem KMS compartilhada
Lançado hoje, o recurso de replicação cross-account do Secrets Manager mantém uma cópia sincronizada de um segredo em outra conta AWS, cada uma com sua própria chave KMS, sem política de acesso cruzado.
Patch urgente no RDS
PostgreSQL corrige 52 falhas, incluindo bug de 22 anos que permite RCE autenticado
A CVE-2026-6460 deixa um usuário com permissão para criar objetos executar código no servidor. O patch saiu em 12 de novembro de 2026, mas o impacto em RDS e Aurora ainda não está totalmente esclarecido.
Comunidade & EventosIAM
Resposta a incidente em EC2 comprometida: como conter o minerador e revogar a credencial da role vazada
Um roteiro executável, baseado em guia da comunidade AWS Community Builders, para isolar uma instância Linux infectada por minerador, revogar a credencial da role roubada via IMDS e reconstruir o ambiente sem destruir evidência forense.
Bancos de DadosIAM
Aurora Global Database mantém autenticação IAM mesmo depois de um failover entre regiões
O writer endpoint do cluster global cuida do roteamento depois de um switchover ou failover, mas a autenticação via IAM database authentication exige token assinado para a região certa e política com o resource ID de cada cluster regional.
Governança de tráfego na VPCWAF e Shield
AWS Network Firewall ganha modelo de política NGFW com capacidade separada para firewall e IPS
A política next-generation firewall (NGFW) do AWS Network Firewall troca a mistura de regras de firewall e IPS por capacidades independentes, simplificando a governança de tráfego em VPCs.
Comunidade & EventosIAM
Sua AWS Access Key vazou no GitHub: o guia dos primeiros 30 minutos
Scanners automatizados encontram chaves de acesso da AWS publicadas no GitHub em um ou dois minutos. A ordem das próximas ações decide se o incidente vira um susto ou uma fatura de cinco dígitos.
Segurança & IdentidadeIAM
Framework ARTEX usa agentes de IA para atacar contas AWS reais
Framework ARTEX usa agentes de IA para atacar contas AWS reais
Risco de acesso cruzadoIAM
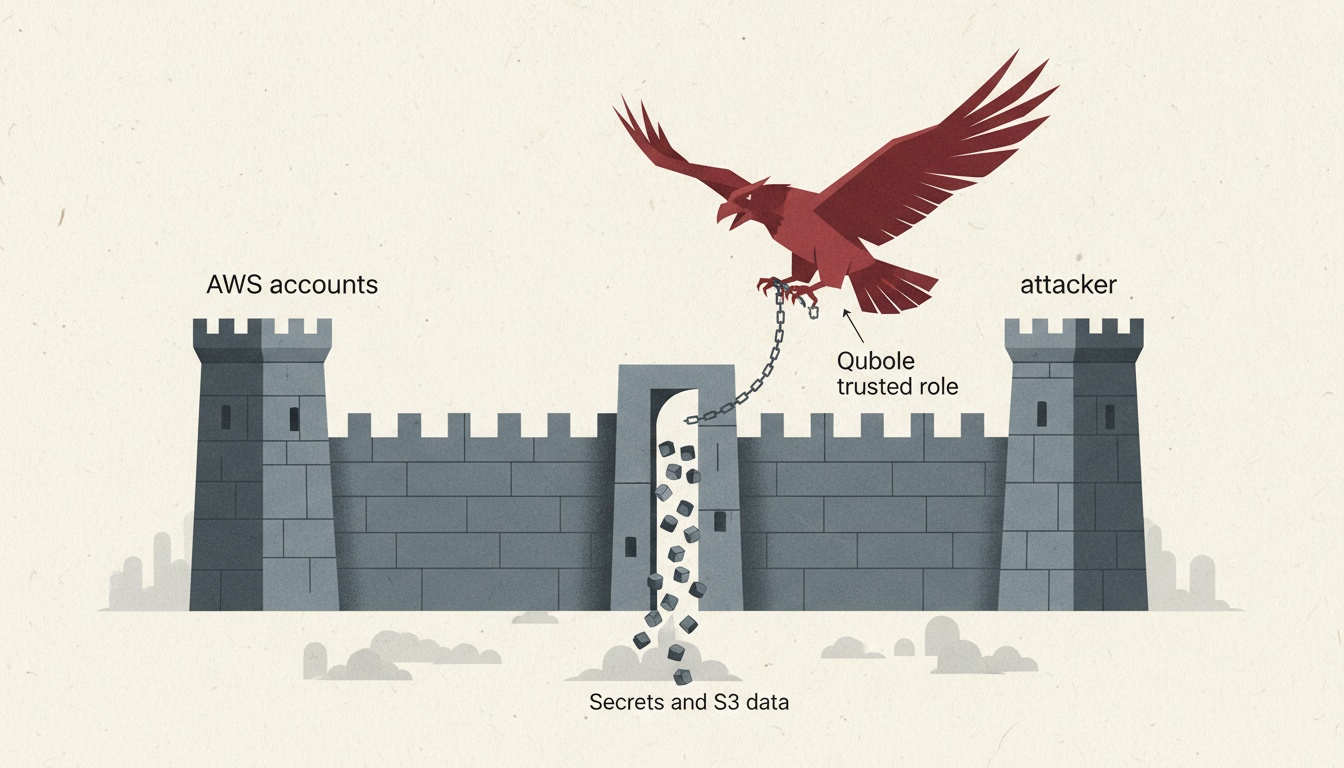
Hackers usaram IAM role da Qubole para roubar dados de clientes na AWS
A Wiz identificou um invasor que usou credenciais da conta AWS da Qubole para acessar contas de clientes entre 14 e 26 de outubro e roubar segredos e dados armazenados.
Governança multi-partiçãoIAM
AWS STS passa a federar identidades entre partições sem credenciais de longa duração
O AWS Security Token Service agora deixa uma identidade IAM de uma partição assumir papéis em outra, como entre a nuvem comercial e a GovCloud, sem guardar chaves de acesso que nunca expiram.
Confiança de fornecedor expostaIAM
Ataque ao Qubole explora papel de confiança da AWS e expõe contas de clientes
Entre 14 e 26 de outubro, um atacante usou a role de confiança que o Qubole mantém em contas AWS de clientes para ler segredos e copiar dados do S3. A Wiz publicou os indicadores e o passo a passo para checar sua própria conta.
Identidade entre partiçõesIAM
IAM outbound federation passa a conectar partições AWS: Commercial, GovCloud, China e Europa
O AWS Security Blog detalha como o IAM outbound identity federation agora troca tokens JWT por credenciais temporárias em outra partição AWS, sem credencial de longo prazo armazenada em nenhuma ponta.
Comunidade & EventosIAM
O buraco entre o IAM e o que um agente de IA realmente alcança na AWS
Um artigo do AWS Builder Center mostra como combinações de IAM, ferramentas e delegação criam caminhos de escalonamento e vazamento que nenhuma revisão de política detecta sozinha.
Comunidade & EventosIAM
EKS Pod Identity fecha a lacuna entre RBAC do Kubernetes e permissões da AWS
Um pod com RBAC impecável ainda pode herdar credenciais de IAM muito mais amplas do que sua função exige. Um artigo publicado no Medium detalha o cenário de ataque e compara IRSA com EKS Pod Identity como resposta.
Arquitetura & MigraçãoIAM
Identidade como arquitetura: o que muda quando RBAC não basta na AWS
Um artigo da InfoQ sobre IAM em serviços financeiros regulados mostra por que grafo, eventos e revogação rápida viram decisão de arquitetura, não detalhe de segurança. O texto não fala de AWS, mas o padrão se traduz quase ponto a ponto para quem opera conta na nuvem.
Visibilidade de softwareCompliance e LGPD
AWS Security Hub ganha inventário de SBOM para EC2, ECR e Lambda
O recurso aproveita os SBOMs que o Amazon Inspector já gera para instâncias EC2, imagens do ECR e funções Lambda e monta um inventário único, sem configuração adicional e sem custo extra dentro do Security Hub Essentials.
Comunidade & EventosGuardDuty
Patch gerenciado da AWS corrige a plataforma, não garante que seu workload já rodou nela
A AWS corrigiu uma falha crítica no kernel Linux usada por Fargate, ECS e EKS, mas o patch só vale de imediato para compute novo: o que já está no ar depende de configurações de retirement, drain e disruption budget que cada time define.
Gestão de acesso multi-contaIAM
Account access manager da AWS centraliza acesso de workforce sem abandonar roles IAM personalizadas
O novo account access manager do IAM deixa atribuir roles IAM existentes, com suas tags e trust policies, direto pelo IAM Identity Center, sem duplicar identidade nem perder visibilidade de quem fez o quê.
Segurança em workloads híbridosIAM
IAM Roles Anywhere passa a checar revogação de certificados automaticamente
IAM Roles Anywhere passa a baixar listas de revogação direto da CA via CDP e bloquear certificados comprometidos, sem precisar reimportar CRL manualmente. O recurso é gratuito em todas as regiões comerciais, incluindo São Paulo.
Arquitetura & MigraçãoCompliance e LGPD
TUI usa Amazon Bedrock para escalar threat modeling a mais de 100 times de produto
Com só quatro engenheiros de segurança para mais de 100 times de produto, a TUI construiu um agente sobre Amazon Bedrock e AgentCore que gera, valida e audita modelos de ameaça em minutos, não semanas.
Zero trust corporativoIAM
AWS Client VPN agora verifica a saúde do dispositivo antes de liberar o túnel
Com device posture assessment, o Client VPN deixa de confiar só em quem fez login e passa a avaliar o estado do dispositivo, integrado a CrowdStrike, Jamf ou JumpCloud, durante toda a sessão.
Segurança para agentes de IACompliance e LGPD
CVE-2026-115845 expõe falha na sandbox Python do AWS MCP Server, já corrigida pela AWS
A AWS publicou, em 23 de outubro de 2026, um boletim sobre validação incompleta na tool run_script do MCP Server, que permitia a um usuário autenticado rodar código fora do esperado dentro da própria sessão. A correção já está em vigor no servidor, sem ação necessária do cliente.
Multi-tenancy em risco
Vulnerabilidade no EKS Network Policy Agent permite bypass de NetworkPolicy entre pods
CVE-2026-122266 afeta o aws-network-policy-agent do Amazon VPC CNI: um pod comprometido no mesmo nó pode furar regras de ingress do NetworkPolicy. Não há workaround, só atualização.
Comunidade & EventosIAM
NCCoE publica dez princípios de identidade para agentes de IA, seis já verificáveis na AWS
Um artigo da comunidade dev.to mapeou os tenets do NCCoE contra IAM e logging que times de AWS já operam: o buraco não é tecnologia nova, é prova.
Governança em expansãoCompliance e LGPD
AWS Config passa a rastrear 10 novos tipos de recurso, incluindo ElastiCache e QuickSight
Novo lote de tipos de recurso suportados pelo AWS Config cobre serviços como Amazon ElastiCache, Amazon Connect e Amazon QuickSight, ampliando o que times de auditoria conseguem monitorar sem configuração extra.
Falha em biblioteca de mapasCompliance e LGPD
CVE-2026-121652: XSS armazenado no maplibre-gl-js-amplify do AWS Amplify exige upgrade para versão 4.0.3
O boletim de segurança publicado pela AWS nesta terça-feira (3) revela uma falha de stored XSS no maplibre-gl-js-amplify, biblioteca que integra Amazon Location Service ao MapLibre GL JS. Não existe workaround completo: a única correção real é atualizar para a versão 4.0.3.
Comunidade & EventosIAM
CloudTrail mostra qual identidade AWS agiu, mas não quem estava por trás dela
Um caso real de uso da conta root expôs um limite conhecido do CloudTrail: o serviço registra a credencial, não o humano. Entender onde esse rastro se perde (e como fechá-lo) é trabalho de quem desenha IAM.
Comunidade & EventosIAM
Uma chave de acesso AWS vazada pode comprometer toda a conta: veja o que blinda de verdade
Um access key exposto por engano no GitHub não é só um incidente de código: o estrago depende da política IAM anexada a ele. Veja o que muda na arquitetura quando a defesa vira IAM Roles, Secrets Manager e least privilege.
Fim da recriação manualIAM
IAM Identity Center preserva identidades ao trocar fonte vinda do Active Directory
Desde 20 de outubro de 2026, usuários, grupos e permissões sobrevivem à migração do Active Directory para Okta, Microsoft Entra ID ou o diretório nativo do Identity Center.
Segurança & IdentidadeGuardDuty
Amazon Inspector unifica varredura de vulnerabilidades em EC2, ECR e Lambda
Amazon Inspector unifica varredura de vulnerabilidades em EC2, ECR e Lambda
Segurança & IdentidadeIAM
API Gateway passa a aceitar certificado de cliente próprio para mTLS de backend
A AWS publicou um tutorial completo mostrando como importar um certificado assinado por CA própria (ou pela AWS Private CA) no ACM e usá-lo no handshake mTLS de saída das APIs REST do Amazon API Gateway, sem depender do certificado autoassinado padrão.
Segurança & IdentidadeGuardDuty
GuardDuty Extended Threat Detection passa a cruzar vulnerabilidade, pacote malicioso e exposição pública em sequências de ataque
Desde 20 de maio de 2026, o GuardDuty Extended Threat Detection anexa cinco indicadores vindos do Inspector, do Reachability Analyzer, do Macie e do Security Hub às sequências de ataque, transformando sinais fracos de runtime em achados críticos acionáveis.
Sinais de comprometimentoGuardDuty
GuardDuty ganha mais de 50 regras opcionais de detecção para o Runtime Monitoring
A partir de 19 de outubro de 2026, o Amazon GuardDuty oferece regras de detecção configuráveis para processos, arquivos e rede no Runtime Monitoring, com quatro tipos de alerta inéditos e modo de teste antes de ativar de vez.
Priorização por risco
Security Hub passa a priorizar exposições pela criticidade do recurso
Desde 14 de outubro, o AWS Security Hub cruza cada exposição com o quanto o recurso afetado importa para o negócio, usando tags, nomes ou regras automáticas, sem custo extra.
Segurança & Identidade
AWS detalha arquitetura de referência para mTLS de dispositivo no CloudFront
Blog da AWS Brasil publica arquitetura de ponta a ponta que combina certificado por dispositivo, chave em hardware e attestation, terminando a autenticação mútua na borda do CloudFront.
Perguntas frequentes sobre Segurança
O que é o IAM e quanto custa?
O IAM (Identity and Access Management) controla quem pode entrar na conta (autenticação) e o que cada identidade pode fazer em cada recurso (autorização), por meio de usuários, papéis e políticas. IAM, IAM Identity Center e STS não têm cobrança adicional; você paga só pelos serviços acessados com essas identidades.
Fonte: docs.aws.amazon.com
O que é o modelo de responsabilidade compartilhada?
É a divisão de quem cuida do quê: a AWS responde pela segurança da nuvem (hardware, rede, instalações físicas e a camada de virtualização) e o cliente, pela segurança na nuvem (dados, criptografia, permissões no IAM e aplicação). A fatia do cliente muda com o serviço: no EC2 você cuida do sistema operacional, dos patches e do security group; em serviços gerenciados como S3 e DynamoDB, a AWS opera até a plataforma e você cuida dos dados e dos acessos.
Fonte: aws.amazon.com
A AWS está em conformidade com a LGPD?
A página da AWS sobre a LGPD diz que todos os serviços podem ser usados em conformidade com a lei, mas que a responsabilidade final pela conformidade é do cliente. A AWS se coloca como operadora (ou suboperadora) dos dados que o cliente sobe, oferece um Data Processing Agreement que atende à LGPD e afirma que não move o conteúdo para fora das regiões escolhidas pelo cliente, salvo para prestar o serviço pedido ou cumprir a lei.
Fonte: aws.amazon.com
O que é o Amazon GuardDuty?
É o serviço de detecção de ameaças da AWS: analisa continuamente eventos do CloudTrail, VPC Flow Logs e logs de DNS, sem você ligar mais nada, e aponta coisas como credencial vazada, mineração de criptomoeda e malware. Há planos de proteção opcionais para S3, EKS, RDS, Lambda, workloads de IA e outros. Segundo a documentação, em out/2026, a primeira ativação inclui 30 dias de teste gratuito.
Fonte: docs.aws.amazon.com
Qual a diferença entre AWS WAF e AWS Shield?
O WAF é um firewall de aplicação web: inspeciona requisições HTTP e HTTPS que chegam a CloudFront, API Gateway REST, Application Load Balancer, Amplify e outros, e bloqueia por IP, país, SQL injection, cross-site scripting ou excesso de requisições. O Shield é a proteção contra DDoS: o Shield Standard vem incluído sem custo extra, e o Shield Advanced, pago, amplia a proteção e dá acesso ao time de resposta da AWS (SRT).
Fonte: docs.aws.amazon.com
Qual o primeiro passo de segurança numa conta nova?
Proteger o usuário root: cadastrar MFA nele, guardar bem as credenciais e usá-lo só nas tarefas que exigem root; se criou chaves de acesso para ele, apague quando não forem mais necessárias. Para o trabalho diário, a documentação recomenda criar um usuário administrativo no IAM Identity Center. Se a conta faz parte de uma AWS Organization, dá para centralizar e até remover as credenciais root das contas-membro.
Fonte: docs.aws.amazon.com
Revisado em 21/out/2026 contra a documentação oficial da AWS.